
Ciberataques, desinformación y falsas amenazas de bomba ponen a prueba la capacidad de Europa para proteger sus servicios esenciales y responder a las agresiones en la zona gris
 David Cardero Ozarín
Una de las escenas más memorables de la película del Universo de James Bond “Skyfall” del año 2012 es el discurso de la carismática directora del MI6 “M”, interpretada por Judi Dench en una comisión parlamentaria de investigación del Gobierno británico:
“Supongo que vemos mundos diferentes. Y reconozco que lo que veo me da mucho miedo. Tengo miedo porque nuestros enemigos son algo desconocido. No existen en un mapa. No son naciones…son individuos. Miren a su alrededor. ¿A quién temen? ¿Pueden ver un rostro, un uniforme, una bandera? El mundo ya no es transparente: es más…opaco. Está en la sombra. Y ahí debemos pelear. Así que pregúntense: ¿Se sienten de verdad seguros?
Un discurso que parece elaborado a medida para ilustrar la situación de Europa en 2026. Es cierto que nuestro continente (al menos la Unión Europea) no se encuentra en guerra abierta. Pero desde luego, nos encontramos lejos de una situación de paz. Esa zona brumosa, opaca y esquiva de la zona gris en la cual los servicios de inteligencia y de seguridad operaban, según el personaje de M.
Europa está siendo atacada. Solo en los últimos meses el continente ha sufrido una serie de eventos con alto potencial disruptivo que buscan explotar vulnerabilidades, generar caos e inestabilidad y, aún más preocupante: sembrar el miedo en la población. Si bien la degradación en la seguridad del continente empezó ya en 2014 con la apropiación rusa de la península de Crimea, el salto cualitativo de la amenaza de Moscú sobre Europa ha alcanzado nuevas cotas a partir de la invasión total a Ucrania y la persistencia europea en apoyar a Kiev.
Grupos vinculados a la propaganda política rusa como Doppelganger, Pravda y Matryoshka estuvieron directamente implicados durante los grandes disturbios y saqueos aprovechando las protestas estudiantiles en Francia, amplificando contenidos, difundiendo noticias falsas, imitando la estética de medios oficiales y exportando narrativas catastrofistas y polarizantes de colapso nacional hacia audiencias europeas y estadounidenses. Un clásico “Divide et Impera” muy habitual de la doctrina Gerasimov rusa y su aplicación de la guerra híbrida.
Sin embargo, en el último mes y medio están surgiendo acciones cada vez más audaces, complejas y graves contra intereses Europeos. Y el problema radica en que la autoría estatal no es del todo evidente. El pasado 12 de Octubre, un ciberataque exitoso contra los sistemas automatizados de refrigeración de hasta 700 grandes cadenas de distribución y supermercados en Francia causó pérdidas millonarias en toneladas de comida y alimentos perecederos. Entre los días 2 y 6 de noviembre de 2026, hasta 51 vuelos internacionales con salida y destino en aeropuertos comunitarios sufrieron falsas amenazas de bomba que obligaron a varios vuelos a aterrizajes de emergencia y monitoreo riguroso de las aeronaves y de los pasajeros a bordo.
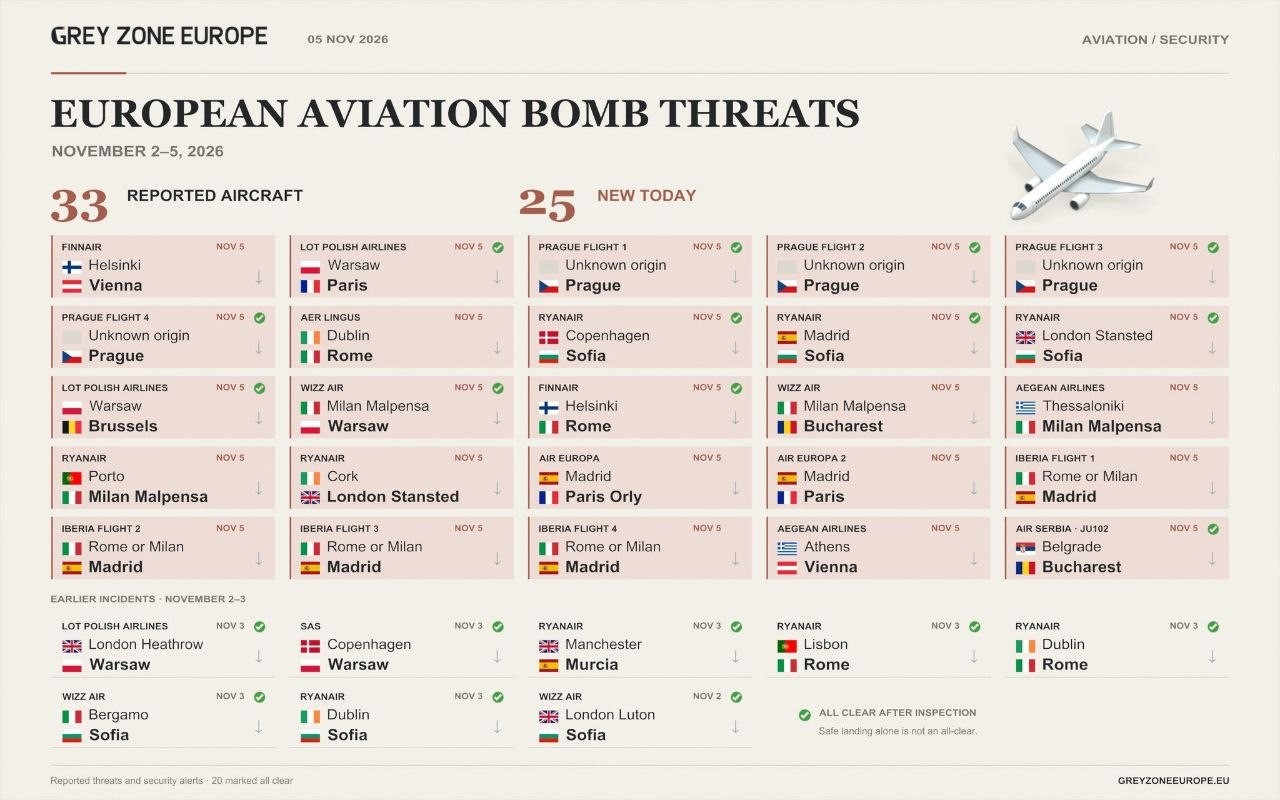
Recopilación de los vuelos y aerolíneas europeas afectadas durante el día 5 de Noviembre, según el portal de análisis danés Coffee Report
También en Francia, hubo una tentativa –por fortuna abortada- de destruir la cadena del frío de las reservas de sangre y plasma de varios bancos de sangre.
Y en los últimos días, la oleada de ataques no cesa: 18 incidentes de falsas alarmas de bomba en la sede de la radiotelevisión pública irlandesa RTE, la BBC británica, Sky News, Bulgaria Nova y Reuters entre otros. Ayer mismo, el gobierno italiano presidido por Giorgia Meloni tuvo que convocar un comité de emergencia ante las más de 6.000 incidencias que reportaron centros de educación por todo el país ante la llegada de emails amenazando con perpetrar masacres con bomba en los centros educativos y de “rematar a cuchillo” a los supervivientes. Amenazas similares también fueron reportadas en centros educativos en Escocia, Irlanda e Irlanda del Norte.
Los ataques han continuado hasta esta semana, con la confirmación por parte de las autoridades alemanas de un ciberataque exitoso este domingo al hospital regional de Greiz-Ronneburg, en el Lander de Turingia, que ha obligado al cierre del ala de emergencias de dicho hospital.
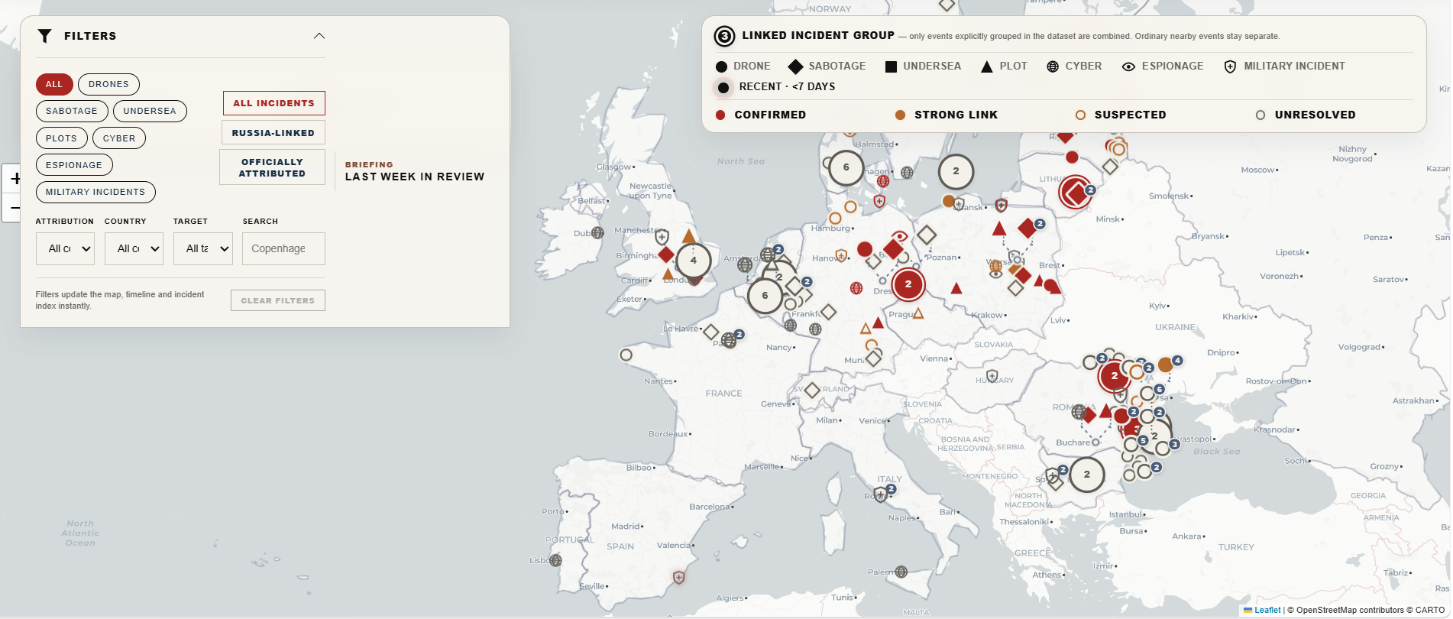
Mapa de los incidentes reportados en Europa en el último periodo en Europa occidental según el portal greyzoneeurope.eu
Una siniestra combinación de ataques focalizados en 5 sectores muy concretos: Tierra (disrupciones mediante ciberataques y amenazas) Mar (incidentes de seguridad con marinos mercantes de la “flota fantasma” rusa en el Mar negro) Aire (amenazas a vuelos comerciales y disrupción del tráfico) Medios de comunicación (falsas alertas de bomba a medios de comunicación oficiales) que buscan socavar vulnerabilidades, debilitar infraestructuras sanitarias críticas, romper cohesiones sociales (como por ejemplo, el mantenimiento del apoyo político y militar a Ucrania) e instaurar un clima de miedo a la población.
¿Quién hay detrás?
Francia ha denunciado directamente la implicación directa de la unidad “Shahid Kaveh” vinculada al Centro Electrónico y Cibernético del Cuerpo de Guardianes de la Revolución Islámica de Irán (CGRI-CEC) en las operaciones que afectaron a los bancos de sangre y los supermercados galos. En lo que respecta a la oleada de operaciones híbridas hostiles, las investigaciones siguen en curso, pero se apunta a grupos tan variopintos de hackers como los rusos de “Male State” de extrema derecha y autores de violentas campañas misóginas y el misterioso Mikhail Andropov supuesto líder de la organización “Vilayat of Misoginistan”.
Sin embargo, todas las misivas reportadas en los ataques a aerolíneas tenían el mismo macabro mensaje: “Esto es sólo el principio. Lo que ha sucedido esta semana es solo un adelanto de lo que le espera a Europa próximamente. Contamos con colaboradores en vuestros países que ya preparan nuevas acciones”.
Es este punto de particular interés para las agencias de seguridad de toda Europa: en el marco de la “Operación TOR” llevada a cabo por las fuerzas de seguridad polacas a raíz del sabotaje a la línea férrea entre Varsovia y Lublin el 16 de Noviembre de 2025, se han detenido hasta 15 implicados, acusados por cargos de sabotaje.
Como vemos, la Zona Gris ya opera en Europa, y la nueva “no-guerra” no implica bombardeos o cañonazos, sino técnicas mucho más insidiosas y opacas que suponen nuevos desafíos en la seguridad nacional. No se busca tanto la destrucción física de infraestructuras, sino la capacidad de afectar la vida cotidiana, atacando servicios cuya interrupción puede tener consecuencias calamitosas que van mucho más allá del servicio afectado.
Se busca atacar vulnerabilidades en sistemas críticos los cuales su correcto funcionamiento ininterrumpido se fundamenta nuestra vida cotidiana y la capacidad del Estado de proteger a sus ciudadanos, recuperarse y garantizar la continuidad de su autoridad.
El dossier del Centro Europeo de Excelencia para contrarrestar las amenazas híbridas Defending Europe Against Hybrid Warfare va más allá y categoriza estas amenazas en 3 grandes grupos:
- Saturación (variable de volumen): operaciones de gran escala, coordinadas o no, diseñadas para sobrecargar las defensas del objetivo y agotar sus recursos, incluida la vía de atacar los vínculos de cooperación entre democracias.
- Efectos en cascada (variable temporal): los efectos negativos de una operación se explotan de nuevo —por el mismo u otros actores— para lanzar nuevas acciones en otros dominios.
- Operaciones de alto impacto (variable de intensidad): acciones diseñadas para chocar a las sociedades y a los responsables políticos, explotando el engaño y la sorpresa, y paralizándoles la capacidad de respuesta.
La respuesta estratégica debe centrarse no únicamente en la prevención técnica de las amenazas cibernéticas, sino en el cultivo de resiliencia, coordinación y capacidad de atribución.
El dossier sostiene que la resiliencia por sí sola ya no basta y propone un cambio de paradigma: pasar de la prevención y la adaptación a los ataques pasados a un enfoque más proactivo, buscando la disuasión y la anticipación para los futuros, mediante un bucle autorreforzado de tres pasos:
- Anticipación proactiva: combina resiliencia y disuasión por adelantado (la resiliencia genera la capacidad de negación que sustenta la disuasión). Incluye el catálogo de conceptos de disuasión: por negación, por castigo, por divulgación, por estratcom, disuasión ampliada, internalizada, acumulativa, etc.
- Defensa activa: durante e inmediatamente después del ataque, articulada en tres fases (detección, identificación, determinación) más dos elementos esenciales: la recuperación (continuidad de negocio y restauración de la capacidad plena) y la atribución (declaración política que asigna oficialmente la responsabilidad, clave para romper la capacidad de negación de la autoría por parte del agresor).
- Respuesta reactiva: imposición de costes al adversario mediante contramedidas —regulación en organizaciones internacionales, adquisiciones militares y almacenamiento, fuerzas «tripwire», sanciones a instituciones y empresas implicadas, consorcios periodísticos—.
Es el primer paso para dar algo de luz a una confrontación opaca en la que tristemente todavía Europa se mueve ciega. Como decía el personaje ficticio de M, en estos tiempos opacos que vivimos, la Defensa debe operar en ese terreno volátil y engañoso de la zona gris, en la cual la defensa y protección de los sistemas cibernéticos es uno de los principales campos de batalla.
David Cardero Ozarín
DYS

